BM – Alarm kibernetik, 32 shërbime qeveritare jashtë funksionit
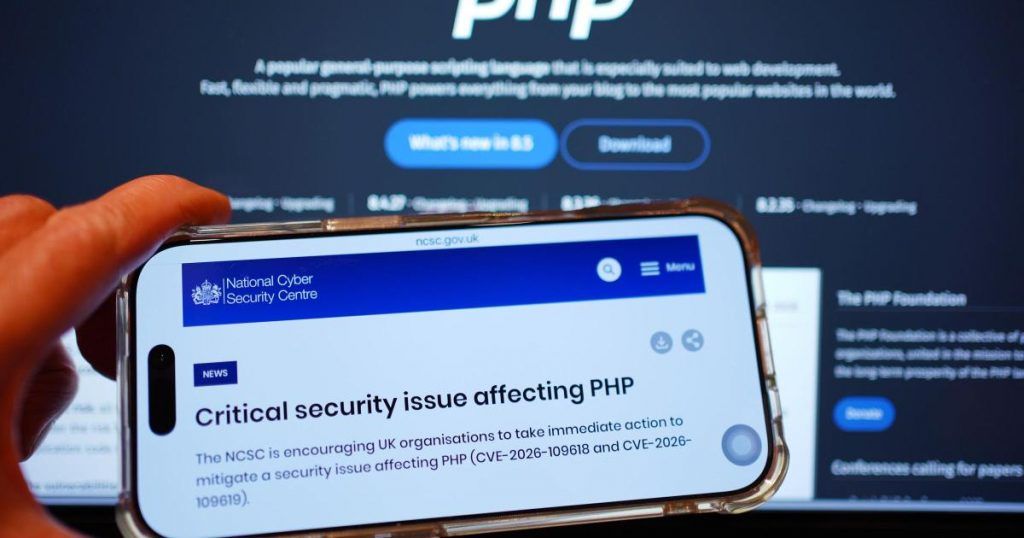
LONDËR, 22 tetor /ATSH-DPA/- Tridhjetë e dy shërbime qeveritare në Britaninë e Madhe janë nxjerrë përkohësisht jashtë funksionit, ndërsa katër të tjera janë pjesërisht të paarritshme, për shkak të masave të marra për të përballuar një problem të mundshëm të sigurisë kibernetike.
Problemi lidhet me një të metë serioze sigurie në PHP, një gjuhë programimi që përdoret nga shumica e faqeve të internetit. Autoritetet dhe kompanitë teknologjike në mbarë botën po punojnë për ta rregulluar atë.
Qeveria britanike bëri të ditur sot se shërbimet e mëdha dhe kritike që përdoren nga publiku nuk janë prekur.
Megjithatë, disa faqe dhe shërbime më të kufizuara qeveritare janë mbyllur përkohësisht, ndërsa po kryhen kontrolle dhe përditësime sigurie.
Ekspertët e Qendrës Kombëtare të Sigurisë Kibernetike të BM-së po bashkëpunojnë me kompaninë OpenAI dhe partnerë ndërkombëtarë për të identifikuar e trajtuar rreziqet.
Qeveria britanike ishte informuar për problemin nga OpenAI javën e kaluar dhe kishte nisur veprimet parandaluese përpara se dobësia të bëhej publike.
Rreziku qëndron te mundësia që hakerat, të marrin kontrollin nga distanca të serverëve që përdorin versionet e prekura të PHP-së.
Serverët janë sisteme kompjuterike që ruajnë dhe shpërndajnë përmbajtjen e faqeve të internetit. PHP përdoret edhe nga platforma të njohura si “WordPress” dhe “Magento”.
Autoritetet britanike u kanë kërkuar organizatave të përditësojnë PHP-në në versionin e ri, ku problemi është rregulluar.
Në rastet kur përditësimi nuk mund të kryhet menjëherë, ato duhet të shqyrtojnë mundësinë e mbylljes së përkohshme të faqeve të internetit për të shmangur sulmet.
Rreziku duket se është serioz. Sipas kompanisë “Amazon”, përpjekje për të shfrytëzuar këtë dobësi u vunë re vetëm pak orë pasi ajo u bë publike. Ekipi i sigurisë së “Amazon” raportoi se dobësia po shfrytëzohej gjerësisht nga sulmuesit.
Edhe kompania “Cloudflare”, e cila ofron shërbime të sigurisë dhe mbrojtjes së faqeve të internetit, raportoi një numër të madh përpjekjesh për sulme.
Drejtori ekzekutiv i saj, Matthew Prince, tha sot se kompania kishte zbuluar qindra mijëra përpjekje për sulme kibernetike brenda dy orëve nga njoftimi për problemin, ndërsa përpjekjet vazhdonin të shtoheshin në miliona. /
Komentet
Bëhu i pari që komenton!
Lini një Koment të Ri
Për t'u përgjigjur një komenti specifik, kliko butonin 💬 Përgjigju poshtë atij komenti.