Aplikacioni i Ministrisë ruse të Situatave Emergjente pëson sulm masiv kibernetik: përdoruesve u mbërrijnë paralajmërime të rreme për goditje bërthamore
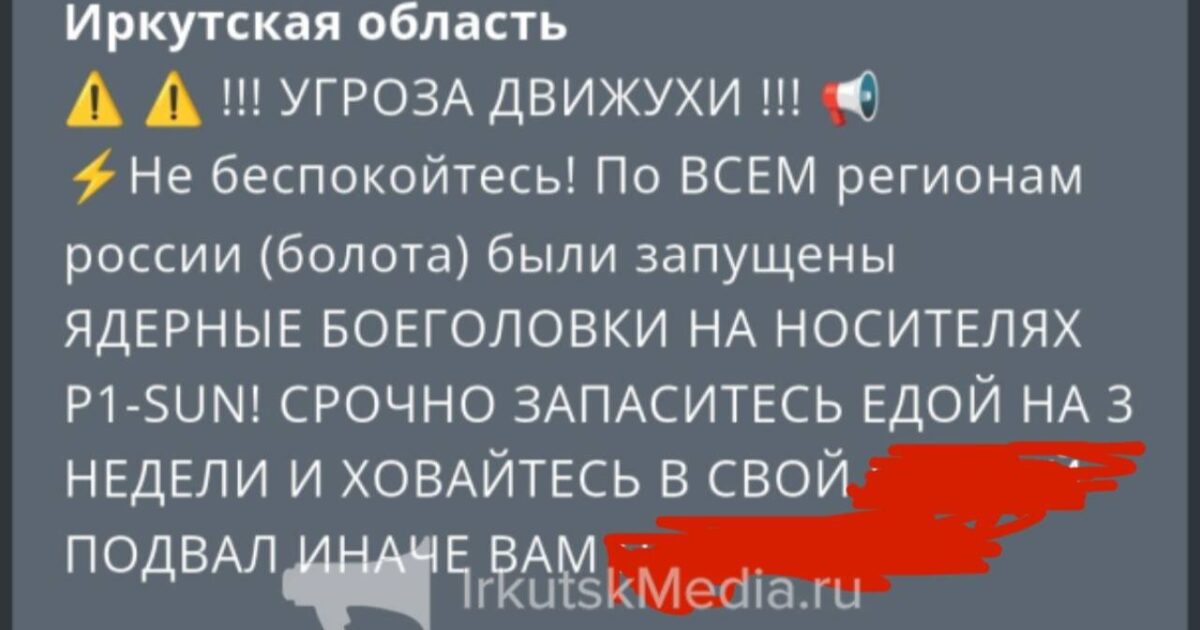
Sipas Reuters, duke cituar agjencinë shtetërore ruse TASS, aplikacioni celular i Ministrisë së Situatave Emergjente të Rusisë u godit herët të hënën, më 2 nëntor, nga një “sulm masiv kibernetik”, i cili u mundësoi sulmuesve të shpërndanin informacion të rremë te publiku, ndërsa ministria tha se po punon për restaurimin e aplikacionit. “Vëmendje! Aplikacioni celular i Ministrisë së Situatave Emergjente të Rusisë ka pësuar një sulm masiv kibernetik, i cili u mundësoi sulmuesve të shpërndajnë informacion të rremë te publiku”, thuhej në deklaratën e ministrisë në Telegram. Aplikacioni përdoret për të njoftuar përdoruesit për alarme ajrore, sulme me dronë në ardhje dhe kërcënime të tjera emergjente.
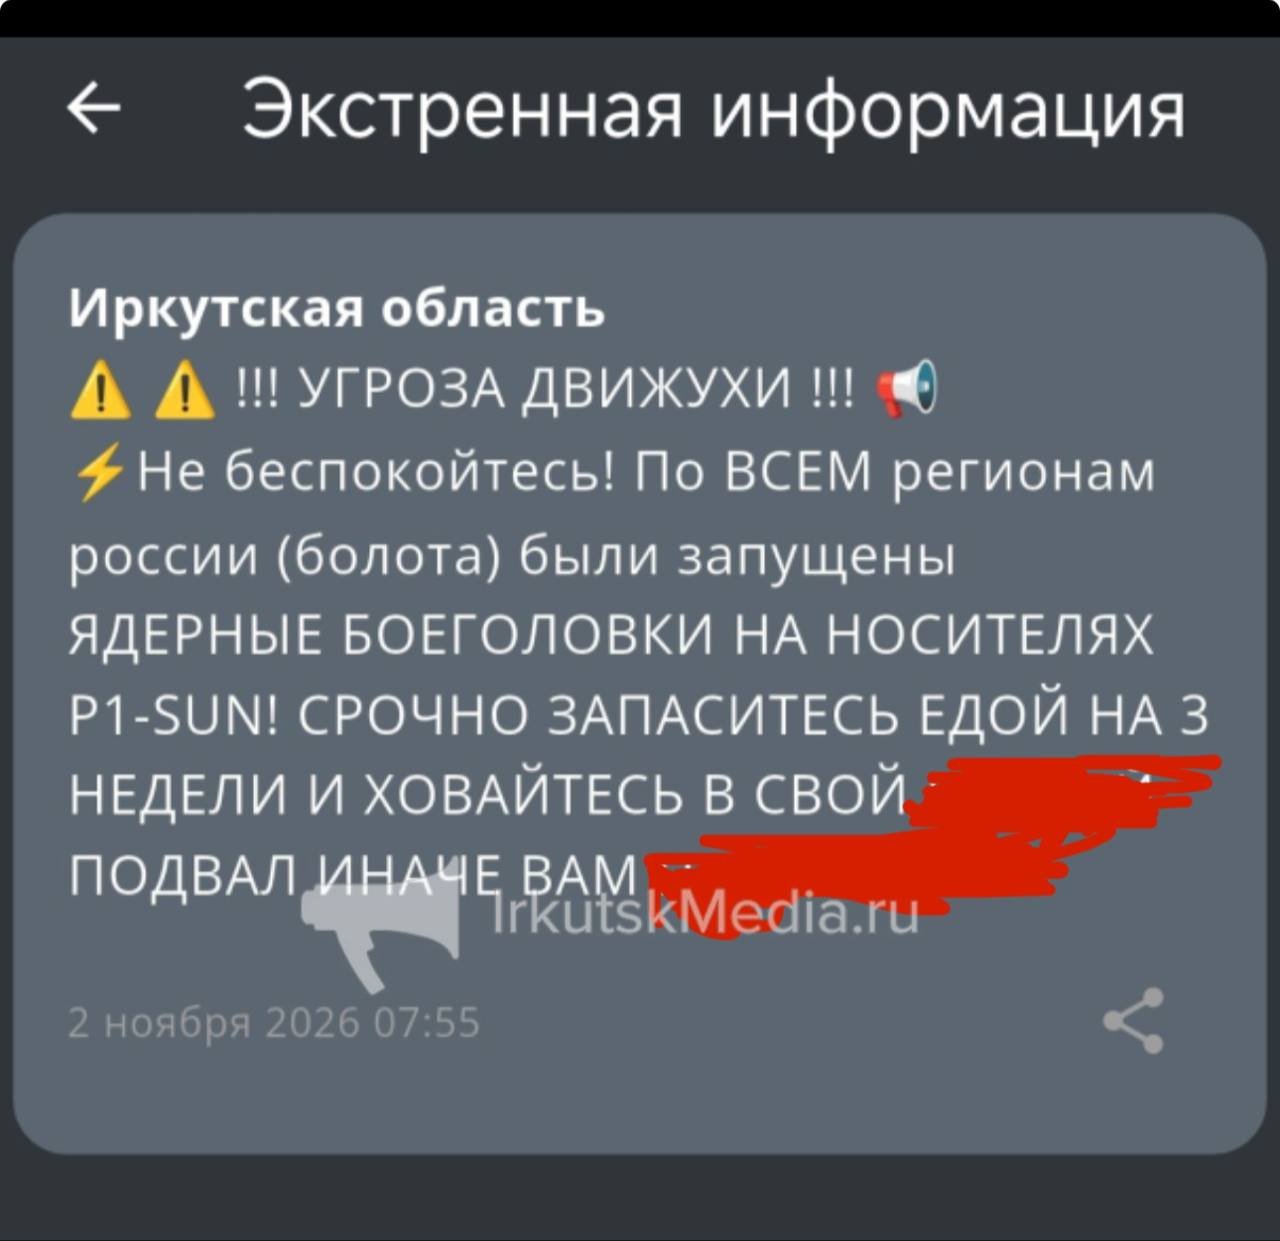
Sipas NEXTA, rreth orës 02:45 me orën e Moskës paralajmërimet e rreme u shfaqën në aplikacion, në kanalet zyrtare të ministrisë dhe në kanalet rajonale të sistemit RSÇS; mesazhet pretendonin se ndaj të gjitha rajoneve të Rusisë ishin lëshuar koka bërthamore dhe i nxisnin njerëzit të rezervonin ushqim për tri javë e të fshiheshin në bodrume. Sipas portalit “Ostorozhno, novosti”, të cituar nga NEXTA, postime të tilla u shfaqën të paktën në kanalet e Shën Petersburgut, të rajoneve të Moskës, Nizhni Novgorodit, Tumenit, Tulës, Çeliabinskit dhe Belgorodit, si dhe të krajeve Perm e Stavropol dhe të Bashkirisë; në disa kanale mesazhet u fshinë shpejt, ndërsa lexues raportuan edhe SMS të ngjashme. Kanali RSÇS i rajonit të Sverdlovskut njoftoi hakimin dhe u bëri thirrje banorëve të mos panikoheshin e të mos klikonin linke.
Ministria sqaroi, siç raporton Bashinform, se hakimi nuk ka ndikuar dhe nuk mund të ndikojë në sistemin e njoftimit të popullsisë: njoftimi bëhet përmes kanaleve kryesore të mbrojtura, ndërsa aplikacioni është vetëm një shërbim ndihmës. Sipas ministrisë, shërbimi po restaurohet dhe qytetarët duhet t’u besojnë vetëm faqes dhe llogarive zyrtare të ministrisë.
Lëvizja partizane ATESH pretendoi se hakerë pro-ukrainas qëndrojnë pas hakimit të shërbimit rus, siç raporton UNN. Megjithatë, nuk ka konfirmim të pavarur për shkallën e sulmit apo për numrin e përdoruesve që morën mesazhet e rreme, dhe Moska nuk tregoi menjëherë se kush qëndron pas sulmit ndaj aplikacionit të saj.
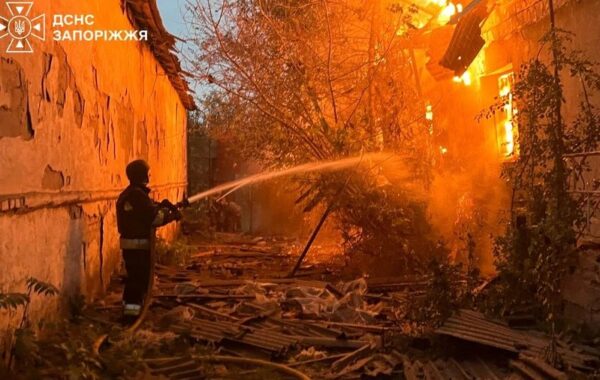
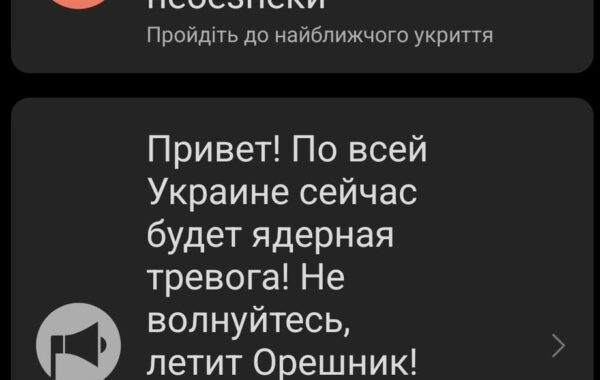
Incidenti vjen vetëm disa orë pasi, mbrëmjen e së dielës, aplikacioni ukrainas i alarmit ajror “Povitryana tryvoha” shfaqte paralajmërime të rreme për kërcënim bërthamor e kimik dhe për raketën “Oreshnik”, një ngjarje e mbuluar më parë nga gazeta. Qendra ukrainase SPRAVDI fajësoi Rusinë për atë ndërhyrje, ndërsa, siç njofton Al Jazeera, nuk është menjëherë e qartë nëse dy incidentet lidhen me njëri-tjetrin.
Komentet
Bëhu i pari që komenton!
Lini një Koment të Ri
Për t'u përgjigjur një komenti specifik, kliko butonin 💬 Përgjigju poshtë atij komenti.